セレクターを探す
送信されたメッセージの元のヘッダーを開きます。 DKIM-Signature では、s= がセレクター、d= が署名ドメインです。ここにこれら 2 つの値を入力します。これらはプロバイダーの DNS の説明書にも記載されています。
電子メールの署名
電子メールプロバイダーの署名キーが利用可能かどうかを確認してください。セットアップ手順にあるドメインとセレクターを入力してキーを検索し、一般的な問題を見つけます。
ドメインとセレクターを入力して、公開された署名キーを確認します。
TrekMail は独自のドメインの電子メール ホスティングで、ガイド付きセットアップと無料プランで開始できます。
TrekMail の仕組みを見る
メールホスティング TrekMail が提供するツールです。無料の Nano で始めるか、対象の有料メールプランを 14 日間お試しください。 メールホスティングを見る
ドメインレポート
これは公開 DNS スナップショットです。実際のメッセージ認証、メールボックスの可用性、または受信ボックスの配置はテストされません。
TrekMail によるメールホスティング
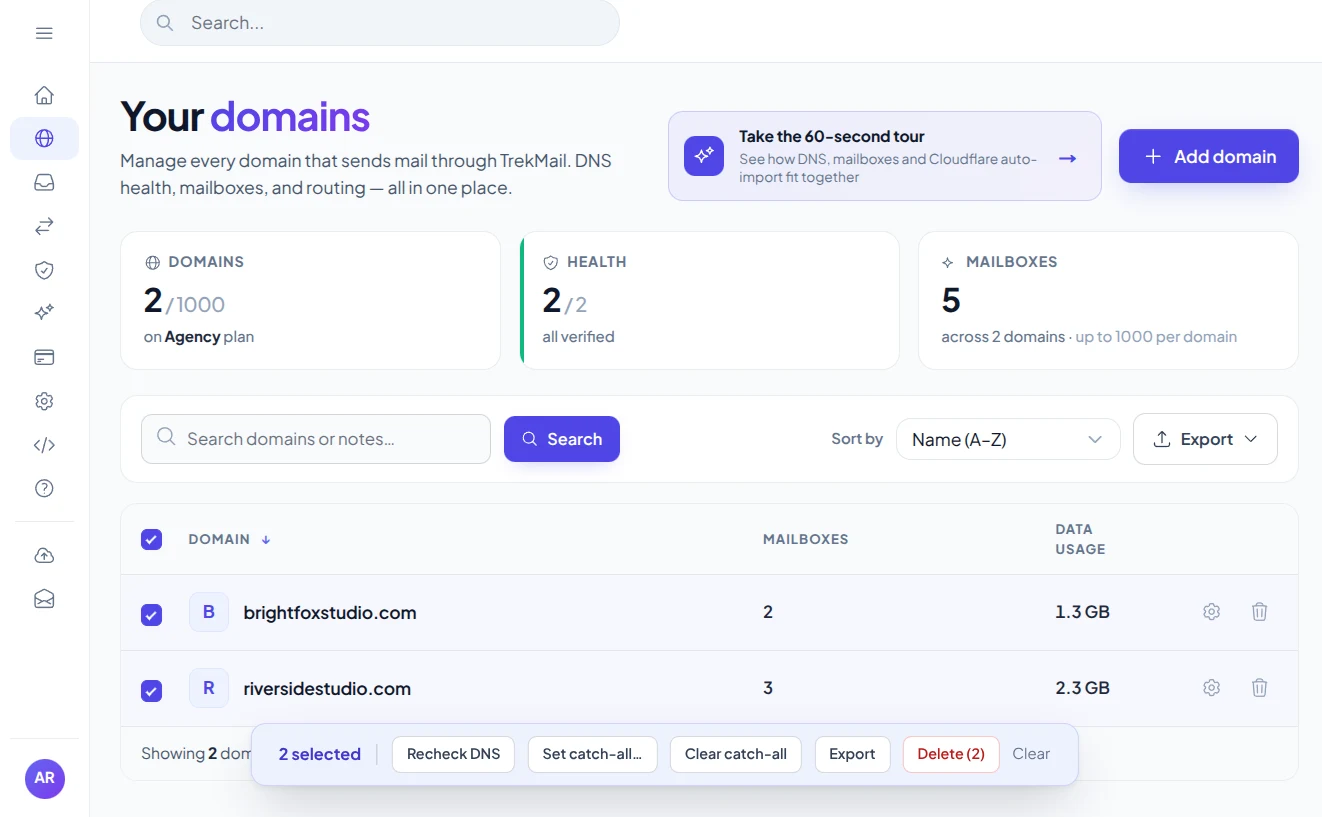
ビジネスにあなたに属する受信トレイを提供します。独自のドメインにメールボックスを作成し、TrekMail でまとめて管理します。
SPF、DKIM、DMARC など、ドメインの送受信に必要な DNS レコードを生成します。セットアップ ガイドに従うか、サポートされている Cloudflare 接続を通じて公開し、ダッシュボードで結果を確認します。
Nano プランを無料でご利用いただけます。始めるのにカードは必要ありません。
ドメインを取得するビジネスアイデンティティを維持します。
セットアップに従ってください記録を取得して確認してください。
プロバイダーは、DNS レコードと selector1 などのセレクターを提供します。レコードを追加した後、このツールを使用して公開キーが見つかることを確認します。
予期されたセレクターにキーがないか、空のキー、または読み取りできないキー形式が含まれています。
セレクターと DNS の値をサービスのセットアップ手順と比較してください。キーのローテーション中は、プロバイダーから変更が完了したと通知されるまで、古いキーと新しいキーの両方を保管してください。
サービスが使用する正確なセレクターを検索します。実際のメッセージが署名チェックに失敗しても、キーが存在し、整形式である可能性があります。そのためには、サービスの送信後に受信メッセージを検査します。
送信プロバイダーが秘密鍵を保持しています。 DNS は、受信サーバーが署名を検証するために使用する公開キーを公開します。
送信されたメッセージの元のヘッダーを開きます。 DKIM-Signature では、s= がセレクター、d= が署名ドメインです。ここにこれら 2 つの値を入力します。これらはプロバイダーの DNS の説明書にも記載されています。
ルックアップでは selector._domainkey.domain を使用します。キーのローテーション中に複数のアクティブなセレクターが存在する場合があります。 1 つのセレクターでレコードが欠落している場合、他のセレクターについては何もわかりません。
公開鍵の形式が正しくても、送信者が適切に使用しているとは限りません。受信メールの Authentication-Results ヘッダーで DKIM の検証結果と DMARC のドメイン整合性を確認してください。
送信サービスによって配信されたメッセージの元のヘッダーを開きます。 DKIM-Signature を探してください。 s= 値はセレクターに名前を付け、d= は署名ドメインに名前を付けます。以下の例では、ドメインとして example.com を入力し、セレクターとして selector1 を入力します。
プロバイダーのドメイン設定画面にもセレクターがあります。 Google Workspace、Microsoft 365、およびその他のサービスでは、異なるセレクターまたはカスタム セレクターが使用される場合があります。一般的な名前を推測するのではなく、アカウントの値を使用してください。
DKIM-Signature: ... d=example.com; s=selector1; ...

検索する名前: selector1._domainkey.example.com
ヘッダーの抜粋。これは完全な署名や公開するキーではありません。
DKIM チェッカーは selector._domainkey.domain を調べます。プロバイダーによっては、DNS に公開キーが直接含まれているか、プロバイダーが管理するレコードを指す CNAME が含まれている場合があります。レポートは使用可能なキーを検査し、一般的な形式の問題または空の p= 値を持つ取り消されたキーを強調表示します。
DKIM は DomainKeys Identified Mail の略です。その秘密鍵は送信者に残ります。公開キーは、受信者がメッセージの署名を確認するのに役立ちます。 DNS に表示されるキーは、サービスがメッセージに正しく署名していること、または DKIM が表示されている From アドレスと一致していることを証明するものではありません。
レコードを公開したら、サービスからテストメールを送り、受信したメールの Authentication-Results ヘッダーを確認してください。鍵を切り替える際は、プロバイダーが指定する新旧の鍵の併用期間を守り、古い鍵で署名されたメールも引き続き検証できるようにしてください。
TrekMail の実践ガイド。セットアップ手順とこのツールの詳細な説明が含まれています。
無料の受信トレイを選択して開始するか、TrekMail 経由で送信する場合は有料プランを選択してください。 1 つのプランでアカウントをカバーし、座席ごとの料金はかかりません。
$0/月
独自のドメイン、最初のメールボックス、クレジット カードなし。
TrekMailでの送信は有料プランに含まれております。 Nano は独自の SMTP サービスを使用できます。
対象の有料メールプランを 14 日間お試しください。
中小企業向け
$4/月
成長するチームのために
$10/月
クライアントドメインの場合
$29/月
USD 建ての月額料金です。年払いも選べます。試用にはカードが必要です。申し込み画面に表示された日に、選択した有料プランへ自動的に切り替わります。請求を避けるには、その日より前に解約してください。
TrekMail のその他の製品
TrekMail Webメールでビジネスメールを読むか、お気に入りのメールアプリに接続してください。ワークスペースでさらに必要な場合は、他の製品を検討してください。
メールホスティングを見る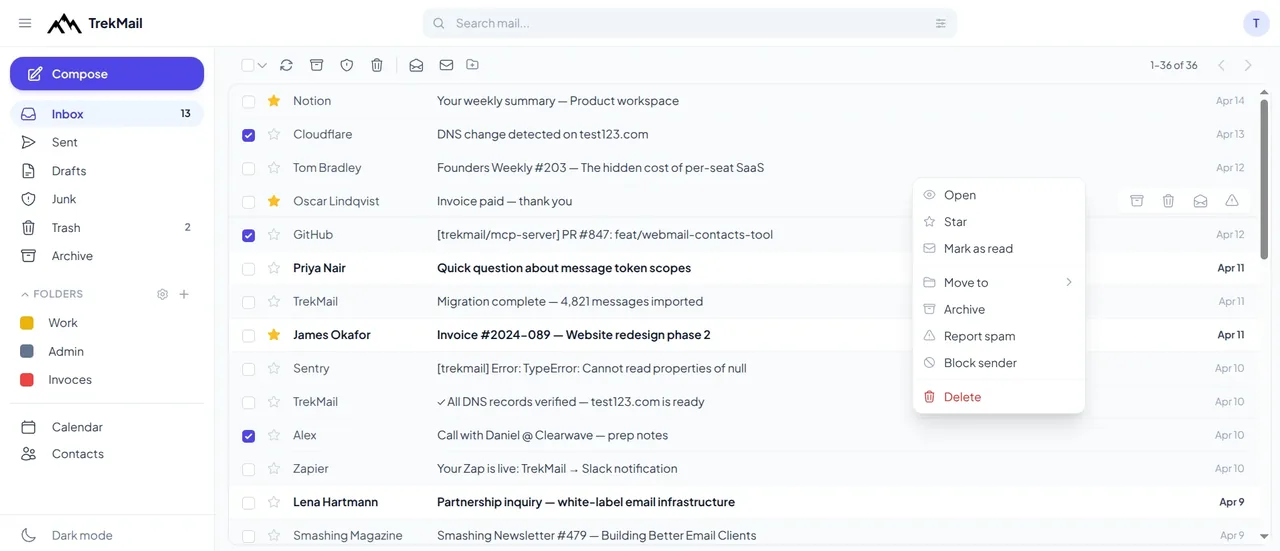
管理者の DNS 指示、またはそのサービスによって送信されるメッセージ内の s= タグを使用します。プロバイダーのデフォルトは異なる場合があり、セレクターはローテーション中に変更される場合があります。
空の p= 値は、そのセレクターのキーを取り消します。これは、署名の検証に使用できる公開キーではありません。
RSA の場合、現在の DKIM ガイダンスでは少なくとも 1024 ビットが必要で、2048 ビットが推奨されています。このツールは、2048 ビット未満の RSA キーにフラグを立てます。 Ed25519 は、異なるキー形式とサイズを使用します。
DNS キーのみをチェックします。暗号署名の検証には、元のメッセージ ヘッダーと本文も必要です。
署名ドメインとセレクターをプロバイダーに確認し、レコードが正しい DNS ゾーンに追加されたことを確認し、キャッシュされた回答の有効期限が切れるようにしてください。 1 つのセレクターでキーが欠落していても、ドメインに他の DKIM キーがないことを意味するわけではありません。
いいえ。セレクターは、DNS でキーを検索するために使用される名前です。公開キーは、そのルックアップ名またはプロバイダーが管理する宛先で公開される値です。
確認したい項目を選び、ドメインを入力すると結果が表示されます。ブラウザーで新しいパスワードを生成することもできます。すべて無料で、アカウントは不要です。
 無料ツール
ドメインが電子メールを受信する場所と、どの送信レコードが公開されているかを確認します。
ドメインを確認 無料ツール
ドメインで電子メールの送信が許可されているサービスを確認し、よくある間違いを見つけます。
SPF を確認 無料ツール
チェックに失敗したメッセージを処理するようドメインが受信者にどのように要求しているかを調べてください。
DMARC を確認
無料ツールドメインの電子メールを受信するメール サーバーを見つけます。
MX を検索 無料ツール
長さと文字を選択し、新しいパスワードを生成してコピーします。
パスワードを生成
TrekMail アカウントを作成し、ドメインを追加して設定を進めてください。無料の Nano で始めるか、対象の有料メールプランを 14 日間お試しください。
Nanoにはカードは必要ありません。有料トライアルにはカードが必要です。