
Encuentra tu selector
Abrir los encabezados originales de un mensaje enviado. En DKIM-Signature, s= es el selector y d= es el dominio de firma. Ingrese esos dos valores aquí. También puede encontrarlos en las instrucciones DNS de su proveedor.
Firma de correo electrónico
Vea si la clave de firma de su proveedor de correo electrónico está disponible. Ingrese su dominio y el selector de sus instrucciones de configuración para buscar la clave y encontrar problemas comunes.
Ingrese su dominio y selector para ver la clave de firma publicada.
TrekMail es alojamiento de correo electrónico para su propio dominio, con configuración guiada y un plan gratuito para comenzar.
Vea cómo funciona TrekMail
Herramientas de TrekMail, tu alojamiento de correo. Empieza con Nano gratis o prueba un plan de correo de pago que ofrezca esta opción durante 14 días. Conocer el alojamiento de correo
Informe de tu dominio
Esta es una instantánea pública de DNS. No prueba la autenticación de mensajes reales, la disponibilidad del buzón ni la ubicación de la bandeja de entrada.
Alojamiento de correo electrónico por TrekMail
Dale a tu negocio una bandeja de entrada que te pertenece. Cree buzones de correo en su propio dominio y adminístrelos juntos en TrekMail.
Generamos los registros DNS que tu dominio necesita para recibir y enviar, incluyendo SPF, DKIM y DMARC. Siga la guía de configuración o publique a través de una conexión Cloudflare compatible y luego verifique el resultado en su panel.
Plan Nano gratuito disponible. No se necesita tarjeta para comenzar.
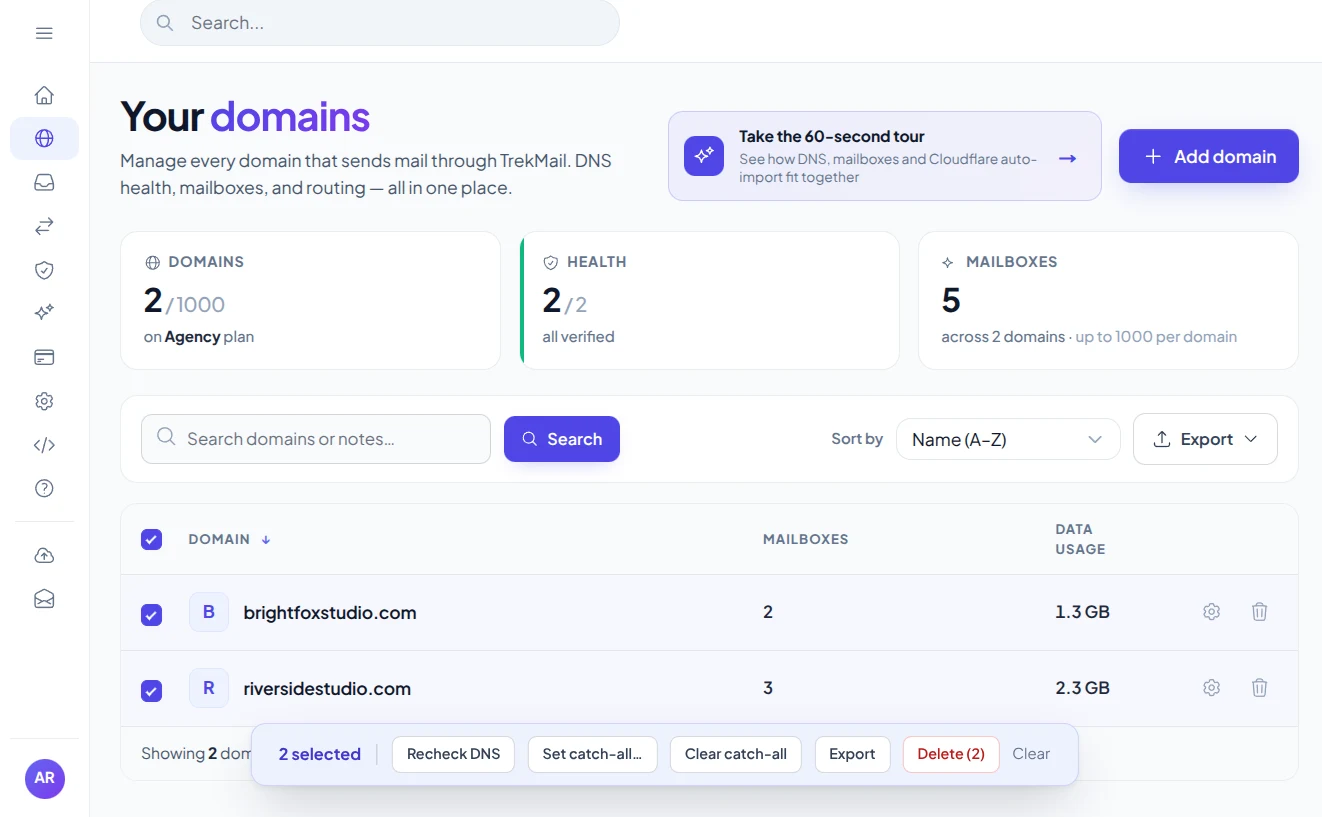
Trae tu dominioMantenga su identidad comercial.
Seguir la configuraciónObtener los registros y verificarlos.
Su proveedor le entrega un registro DNS y un selector, como por ejemplo selector1. Después de agregar el registro, use esta herramienta para verificar que se pueda encontrar la clave pública.
El selector esperado no tiene clave, tiene una clave vacía o un formato de clave que no se puede leer.
Compare el selector y el valor de DNS con las instrucciones de configuración de su servicio. Durante la rotación de claves, conserve las claves nuevas y antiguas hasta que el proveedor indique que se completó el cambio.
Busque el selector exacto que utiliza el servicio. Una clave puede estar presente y bien formada mientras sus mensajes reales aún no pasan las comprobaciones de firma. Para eso, inspeccione un mensaje recibido después de que se envíe el servicio.
Su proveedor de envío posee la clave privada. DNS publica la clave pública que utilizan los servidores receptores para verificar las firmas.
Abrir los encabezados originales de un mensaje enviado. En DKIM-Signature, s= es el selector y d= es el dominio de firma. Ingrese esos dos valores aquí. También puede encontrarlos en las instrucciones DNS de su proveedor.
La búsqueda utiliza selector._domainkey.domain. Puede haber varios selectores activos durante la rotación de claves. Un registro faltante en un selector no dice nada sobre los demás.
Una clave pública con un formato válido no demuestra que el remitente la use correctamente. Revise Authentication-Results en un mensaje recibido para confirmar DKIM y la alineación DMARC.
Entiende más. Configura mejor.
Una búsqueda de DKIM necesita dos cosas: el dominio de firma y el selector que utiliza su servicio de envío.
Comprobar DKIMAbra los encabezados originales de un mensaje entregado por su servicio de envío. Busque DKIM-Signature. El valor s= nombra el selector, mientras que d= nombra el dominio de firma. En el siguiente ejemplo, ingrese example.com como dominio y selector1 como selector.
También puedes encontrar el selector en la pantalla de configuración del dominio de tu proveedor. Google Workspace, Microsoft 365 y otros servicios pueden utilizar selectores diferentes o personalizados. Utilice el valor de su cuenta en lugar de adivinar un nombre común.
DKIM-Signature: ... d=example.com; s=selector1; ...

Nombre de consulta: selector1._domainkey.example.com
Extracto ilustrativo del encabezado; no es una firma completa ni una clave para publicar.
El verificador DKIM mira el selector._domainkey.domain. Dependiendo del proveedor, su DNS puede contener la clave pública directamente o un CNAME que apunta a un registro administrado por el proveedor. El informe inspecciona la clave disponible y resalta problemas de formato comunes o una clave revocada con un valor p= vacío.
DKIM significa Correo identificado con claves de dominio. Su clave privada permanece con el remitente; la clave pública ayuda a los receptores a verificar la firma de un mensaje. Una clave que aparece en DNS no prueba que el servicio firme los mensajes correctamente o que DKIM se alinee con la dirección De remitente visible.
Después de publicar el registro, envíe un mensaje de prueba a través del servicio y revise Authentication-Results en la copia recibida. Al renovar las claves, siga las instrucciones del proveedor sobre el periodo de coexistencia para que los mensajes firmados con la clave anterior sigan siendo verificables.
Guías prácticas de TrekMail, con instrucciones de configuración y explicaciones más profundas para esta herramienta.
Elija una bandeja de entrada gratuita para comenzar o un plan pago para enviar a través de TrekMail. Un plan cubre su cuenta, sin cargos por asiento.
$0/mes
Dominio propio, tus primeros buzones, sin tarjeta de crédito.
El envío a través de TrekMail está incluido en los planes pagos. Nano puede utilizar su propio servicio SMTP.
Prueba un plan de correo de pago que ofrezca esta opción durante 14 días.
Para una pequeña empresa
$4/mes
Para un equipo en crecimiento
$10/mes
Para dominios de clientes
$29/mes
Precios en USD con facturación mensual. También hay opciones anuales. La prueba requiere tarjeta y pasa automáticamente al plan de pago elegido en la fecha indicada al contratar. Cancela antes de esa fecha para evitar el cobro.
Más productos de TrekMail
Lea el correo electrónico de su empresa en el correo web TrekMail o conecte su aplicación de correo electrónico favorita. Explore los otros productos cuando necesite más de su espacio de trabajo.
Conocer el alojamiento de correo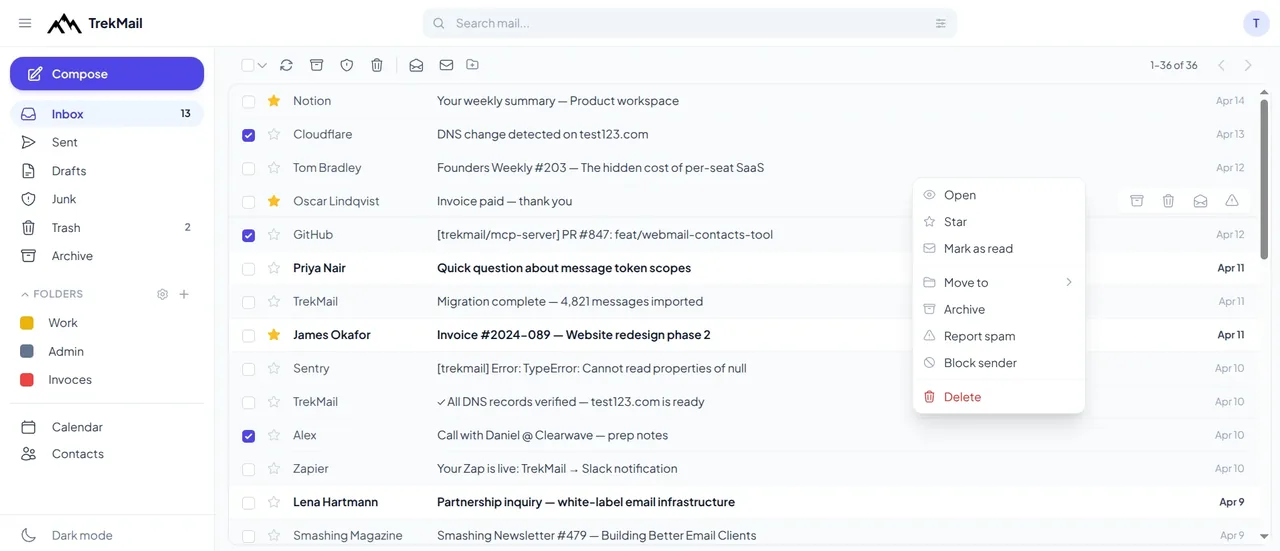
 Verificador de correo electrónicoVerifique las direcciones de correo electrónico individuales antes de usarlas.Explorar el verificador de correo electrónico
 Cloud DriveAlmacene y comparta archivos junto con su correo electrónico.Explorar Cloud Drive
 Correo para agentes de IAProporcione a sus flujos de trabajo una bandeja de entrada con la que puedan trabajar.Explorar el correo electrónico del agente de IA
 White LabelOfrezca una experiencia de correo electrónico de marca a sus clientes.Explorar White Label
Buenas preguntas. Respuestas claras.
Encuentre los detalles que necesita y luego regrese a la herramienta cuando esté listo.
Comprobar DKIMUtilice las instrucciones DNS de su administrador o la etiqueta s= en un mensaje enviado por ese servicio. Los valores predeterminados del proveedor pueden variar y los selectores pueden cambiar durante la rotación.
Un valor p= vacío revoca la clave en ese selector. No es una clave pública utilizable para verificar firmas.
Para RSA, la guía actual DKIM requiere al menos 1024 bits y recomienda 2048 bits. Esta herramienta marca claves RSA por debajo de 2048 bits. Ed25519 utiliza un formato y tamaño de clave diferente.
Esto verifica solo la clave DNS. La verificación de firma criptográfica también necesita los encabezados y el cuerpo del mensaje original.
Confirme el dominio de firma y el selector con su proveedor, verifique que el registro se haya agregado a la zona DNS correcta y permita que caduquen las respuestas almacenadas en caché. Que falte una clave en un selector no significa que el dominio no tenga otras claves DKIM.
No. El selector es el nombre utilizado para encontrar una clave en DNS. La clave pública es el valor publicado en ese nombre de búsqueda o en su destino administrado por el proveedor.
Elija una comprobación, introduzca su dominio y obtenga el resultado. También puede generar una contraseña nueva en el navegador. Todas las herramientas son gratuitas y no requieren una cuenta.
 Herramienta gratuita
Vea dónde recibe correo electrónico su dominio y qué registros de envío se publican.
Comprobar dominio Herramienta gratuita
Vea qué servicios permite su dominio para enviar correo electrónico y detecte errores comunes.
Comprobar SPF Herramienta gratuita
Descubra cómo su dominio solicita a los receptores que manejen los mensajes que no pasan las comprobaciones.
Comprobar DMARC
Herramienta gratuitaEncuentre los servidores de correo que reciben correo electrónico para su dominio.
Consultar MX Herramienta gratuita
Elija una longitud y caracteres, luego genere y copie una contraseña nueva.
Generar contraseña
Crea tu cuenta de TrekMail, añade tu dominio y sigue la configuración. Empieza con Nano gratis o prueba un plan de correo de pago que ofrezca esta opción durante 14 días.
Nano no necesita tarjeta. Las pruebas pagas requieren una tarjeta.Accede a tu panel, buzones y DNS.
Al continuar, aceptas los Términos y la Política de Privacidad.