
Trova il tuo selettore
Apre le intestazioni originali di un messaggio inviato. In DKIM-Signature, s= è il selettore e d= è il dominio di firma. Inserisci questi due valori qui. Puoi trovarli anche nelle istruzioni DNS del tuo provider.
Firma e-mail
Verifica se la chiave di firma del tuo provider di posta elettronica è disponibile. Inserisci il tuo dominio e il selettore dalle sue istruzioni di configurazione per cercare la chiave e trovare problemi comuni.
Inserisci il tuo dominio e il tuo selettore per vedere la chiave di firma pubblicata.
TrekMail è l'hosting di posta elettronica per il tuo dominio, con configurazione guidata e un piano gratuito per iniziare.
Scopri come funziona TrekMail
Strumenti dell’hosting email TrekMail. Inizia con Nano gratuito o prova un piano email a pagamento idoneo per 14 giorni. Scopri l’hosting email
Report sul tuo dominio
Questa è un'istantanea pubblica DNS. Non verifica l'autenticazione dei messaggi reali, la disponibilità delle caselle di posta o il posizionamento delle caselle di posta.
Hosting della posta elettronica da parte di TrekMail
Dai alla tua azienda una casella di posta che ti appartiene. Crea caselle di posta sul tuo dominio e gestiscile insieme in TrekMail.
Generiamo i record DNS necessari al tuo dominio per la ricezione e l'invio, inclusi SPF, DKIM e DMARC. Segui la guida alla configurazione o pubblica tramite una connessione Cloudflare supportata, quindi controlla il risultato nella dashboard.
Piano Nano gratuito disponibile. Nessuna carta necessaria per iniziare.
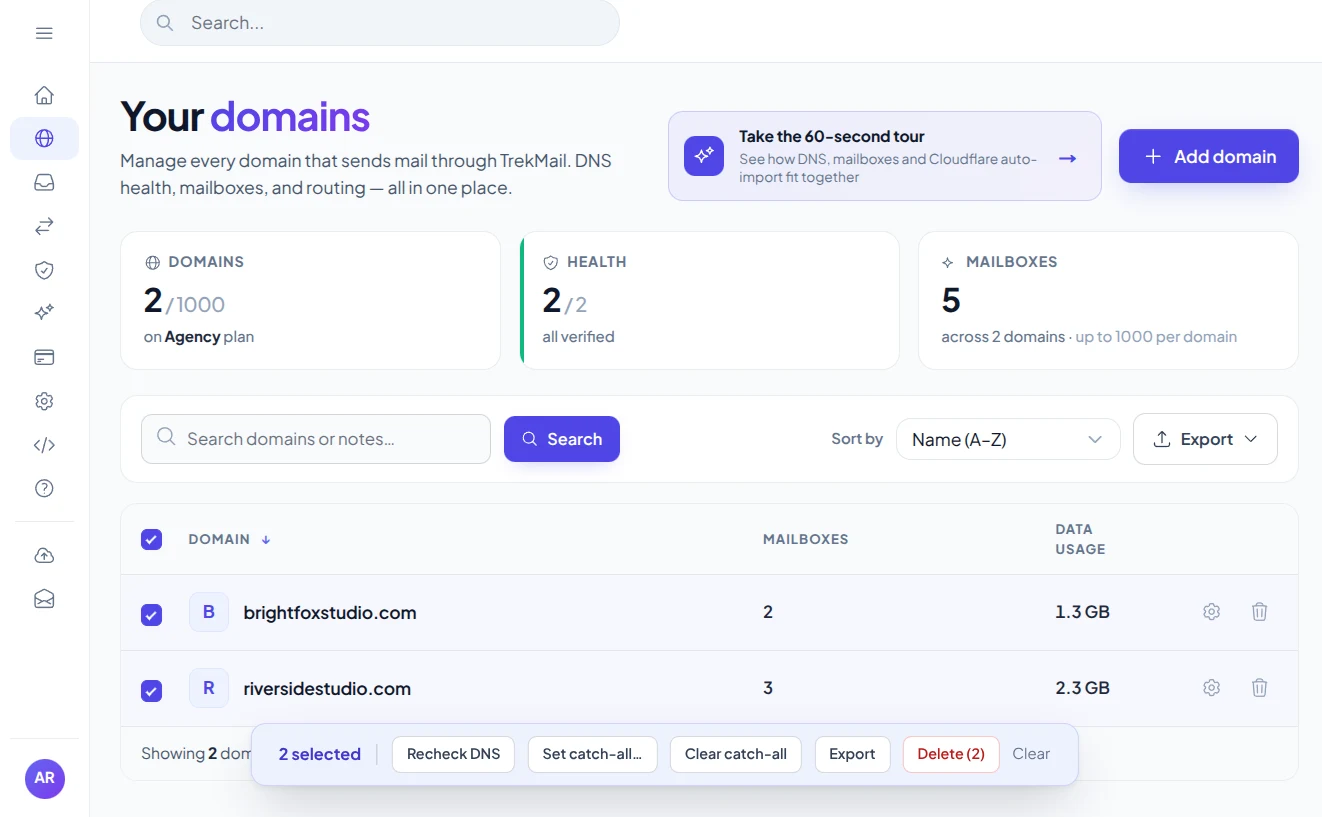
Porta il tuo dominioMantieni la tua identità aziendale.
Seguire l'impostazionePrendi i record e controllali.
Il tuo provider ti fornisce un record DNS e un selettore, come selector1. Dopo aver aggiunto il record, utilizza questo strumento per verificare che sia possibile trovare la chiave pubblica.
Il selettore previsto non ha chiave, è una chiave vuota o un formato chiave che non può essere letto.
Confronta il selettore e il valore DNS con le istruzioni di configurazione del tuo servizio. Durante la rotazione delle chiavi, mantieni sia la vecchia che la nuova chiave finché il fornitore non dichiara che la modifica è completa.
Cercare il selettore esatto utilizzato dal servizio. Una chiave può essere presente e ben formata mentre i tuoi messaggi effettivi continuano a non superare i controlli della firma. Per questo, controlla un messaggio ricevuto dopo l'invio del servizio.
Il tuo provider mittente detiene la chiave privata. DNS pubblica la chiave pubblica utilizzata dai server riceventi per verificare le firme.
Apre le intestazioni originali di un messaggio inviato. In DKIM-Signature, s= è il selettore e d= è il dominio di firma. Inserisci questi due valori qui. Puoi trovarli anche nelle istruzioni DNS del tuo provider.
La ricerca utilizza selector._domainkey.domain. Potrebbero esserci più selettori attivi durante la rotazione della chiave. Un record mancante in un selettore non dice nulla sugli altri.
Una chiave pubblica con un formato valido non dimostra che il mittente la usi correttamente. Consulta Authentication-Results in un messaggio ricevuto per verificare DKIM e l’allineamento DMARC.
Capisci meglio. Configura meglio.
Una ricerca DKIM richiede due cose: il dominio di firma e il selettore utilizzato dal servizio di invio.
Verifica DKIMApre le intestazioni originali di un messaggio consegnato dal servizio di invio. Cerca DKIM-Signature. Il valore s= nomina il selettore, mentre d= nomina il dominio di firma. Nell'esempio seguente, inserisci example.com come dominio e selector1 come selettore.
Puoi trovare il selettore anche nella schermata di configurazione del dominio del tuo provider. Google Workspace, Microsoft 365 e altri servizi potrebbero utilizzare selettori diversi o personalizzati. Utilizza il valore per il tuo account anziché indovinare un nome comune.
DKIM-Signature: ... d=example.com; s=selector1; ...

Nome da cercare: selector1._domainkey.example.com
Estratto di intestazione illustrativo; non è una firma completa o una chiave per pubblicare.
Il controllo DKIM esamina selector._domainkey.domain. A seconda del provider, il tuo DNS può contenere direttamente la chiave pubblica o un CNAME che punta a un record gestito dal provider. Il report esamina la chiave disponibile ed evidenzia problemi di formato comuni o una chiave revocata con un valore p= vuoto.
DKIM sta per DomainKeys Identified Mail. La sua chiave privata rimane presso il mittente; la chiave pubblica aiuta i destinatari a verificare la firma di un messaggio. Una chiave visualizzata in DNS non dimostra che il servizio firmi correttamente i messaggi o che DKIM sia allineato con l'indirizzo del mittente visibile.
Dopo aver pubblicato il record, invia un messaggio di prova tramite il servizio e controlla Authentication-Results nella copia ricevuta. Quando cambi le chiavi, rispetta il periodo di coesistenza indicato dal provider, così i messaggi firmati con la chiave precedente restano verificabili.
Guide pratiche da TrekMail, con istruzioni di configurazione e spiegazioni più approfondite per questo strumento.
Scegli una casella di posta gratuita per iniziare o un piano a pagamento per l'invio tramite TrekMail. Un piano copre il tuo account, senza costi per postazione.
$0/mese
Il tuo dominio, le tue prime caselle di posta, nessuna carta di credito.
L'invio tramite TrekMail è incluso nei piani a pagamento. Nano può utilizzare il proprio servizio SMTP.
Prova un piano email a pagamento idoneo per 14 giorni.
Per una piccola impresa
$4/mese
Per un team in crescita
$10/mese
Per i domini client
$29/mese
Prezzi in USD con fatturazione mensile. Disponibili opzioni annuali. La prova richiede una carta e passa automaticamente al piano a pagamento scelto nella data indicata al momento dell’acquisto. Annulla prima di quella data per evitare l’addebito.
Gli altri prodotti TrekMail
Leggi la tua email aziendale nella webmail TrekMail o collega la tua app di posta elettronica preferita. Esplora gli altri prodotti quando hai bisogno di più dal tuo spazio di lavoro.
Scopri l’hosting email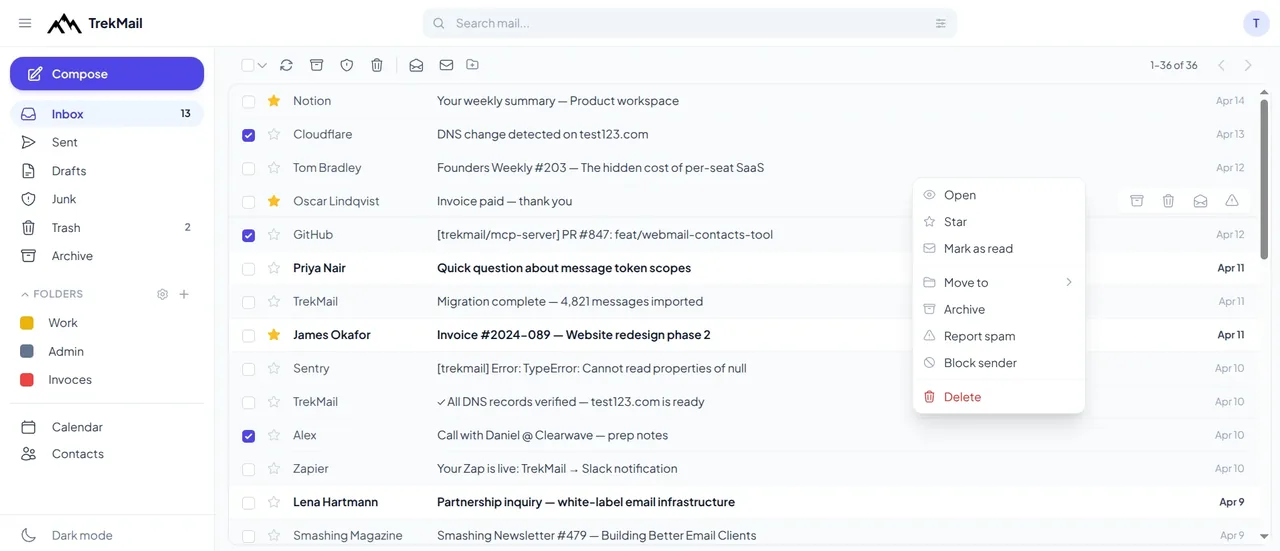
 Verificatore di posta elettronicaControllare i singoli indirizzi email prima di utilizzarli.Esplora lo strumento di verifica email
 Cloud DriveArchivia e condividi file insieme alla tua email.Esplora Cloud Drive
 Email per agenti IADai ai tuoi flussi di lavoro una casella di posta con cui possano lavorare.Esplora l'e-mail dell'agente AI
 White LabelOffri ai tuoi clienti un'esperienza di posta elettronica brandizzata.Esplora White Label
Ottime domande. Risposte chiare.
Trova i dettagli che ti servono, quindi torna allo strumento quando sei pronto.
Verifica DKIMUtilizza le istruzioni DNS dell'amministratore o il tag s= in un messaggio inviato da tale servizio. Le impostazioni predefinite del provider possono variare e i selettori possono cambiare durante la rotazione.
Un valore p= vuoto revoca la chiave su quel selettore. Non è una chiave pubblica utilizzabile per verificare le firme.
Per RSA, le attuali linee guida DKIM richiedono almeno 1024 bit e consigliano 2048 bit. Questo strumento contrassegna le chiavi RSA inferiori a 2048 bit. Ed25519 utilizza un formato e una dimensione della chiave diversi.
Controlla solo la chiave DNS. La verifica della firma crittografica richiede anche le intestazioni e il corpo del messaggio originale.
Conferma il dominio di firma e il selettore con il tuo provider, controlla che il record sia stato aggiunto alla zona DNS corretta e consenti la scadenza delle risposte memorizzate nella cache. Una chiave mancante in un selettore non significa che il dominio non ha altre chiavi DKIM.
No. Il selettore è il nome utilizzato per trovare una chiave in DNS. La chiave pubblica è il valore pubblicato in corrispondenza del nome di ricerca o della relativa destinazione gestita dal provider.
Scegli una verifica, inserisci il tuo dominio e leggi il risultato. Oppure genera una nuova password nel browser. Tutti gli strumenti sono gratuiti e non richiedono un account.
 Strumento gratuito
Scopri dove il tuo dominio riceve le email e quali record di invio vengono pubblicati.
Verifica dominio Strumento gratuito
Scopri quali servizi consente il tuo dominio per inviare e-mail e individuare gli errori comuni.
Verifica SPF Strumento gratuito
Scopri come il tuo dominio chiede ai destinatari di gestire i messaggi che non superano i controlli.
Verifica DMARC
Strumento gratuitoTrova i server di posta che ricevono email per il tuo dominio.
Cerca MX Strumento gratuito
Scegli una lunghezza e dei caratteri, quindi genera e copia una nuova password.
Genera password
Crea il tuo account TrekMail, aggiungi il dominio e segui la configurazione. Inizia con Nano gratuito o prova un piano email a pagamento idoneo per 14 giorni.
Nano non necessita di scheda. Le prove a pagamento richiedono una carta.Accedi alla tua dashboard, alle caselle di posta e al DNS.
Continuando, accetti i Termini e l' Informativa sulla privacy di TrekMail.