
Encontre seu seletor
Abrir os cabeçalhos originais de uma mensagem enviada. Em DKIM-Signature, s= é o seletor e d= é o domínio de assinatura. Insira esses dois valores aqui. Você também pode encontrá-los nas instruções DNS do seu provedor.
Assinatura de e-mail
Verifique se a chave de assinatura do seu provedor de e-mail está disponível. Insira seu domínio e o seletor nas instruções de configuração para procurar a chave e encontrar problemas comuns.
Insira seu domínio e seletor para ver a chave de assinatura publicada.
TrekMail é uma hospedagem de e-mail para seu próprio domínio, com configuração guiada e um plano gratuito para começar.
Veja como funciona TrekMail
Ferramentas da hospedagem de e-mail TrekMail. Comece com o Nano grátis ou teste um plano de e-mail pago elegível por 14 dias. Conhecer a hospedagem de e-mail
Seu relatório de domínio
Este é um instantâneo público DNS. Ele não testa a autenticação real de mensagens, a disponibilidade da caixa de correio ou o posicionamento da caixa de entrada.
Hospedagem de e-mail por TrekMail
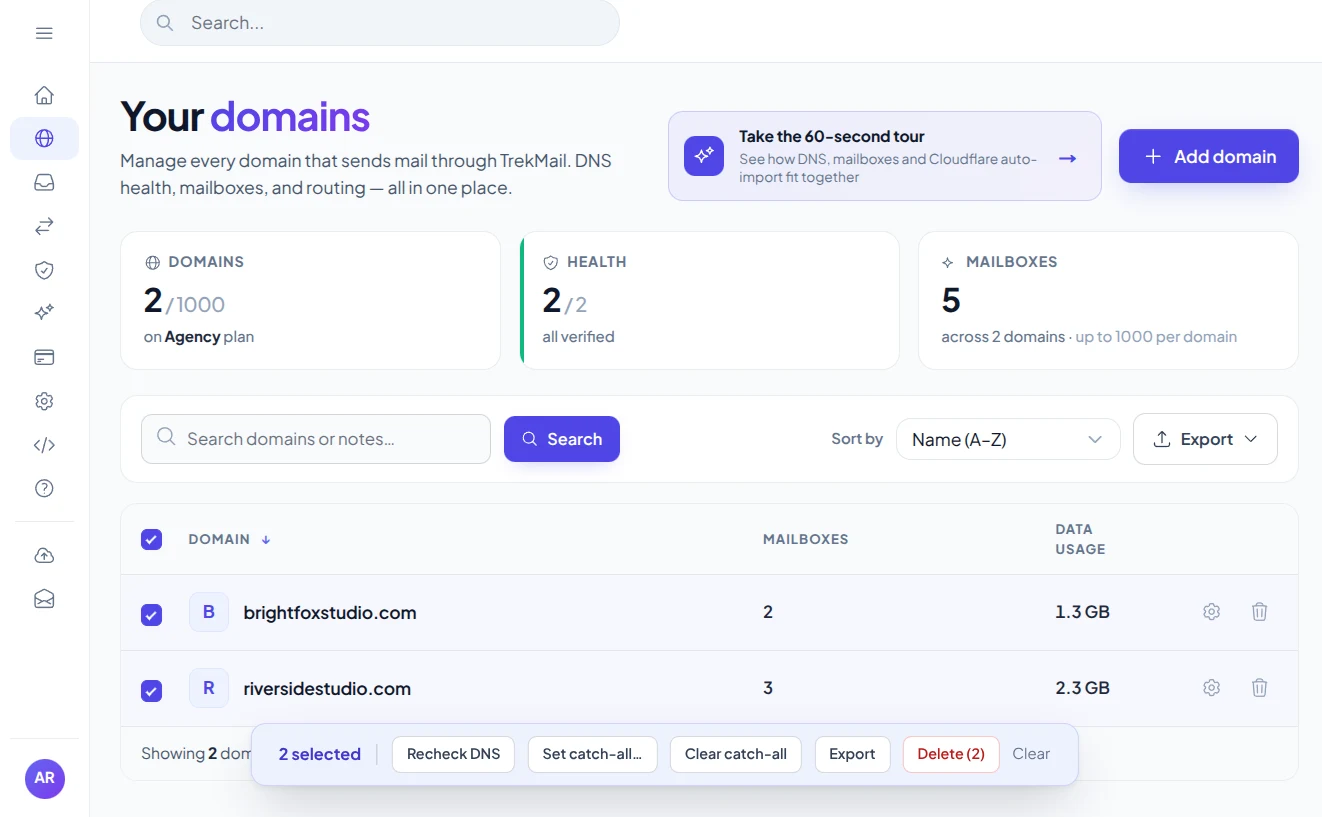
Dê à sua empresa uma caixa de entrada que pertence a você. Crie caixas de correio em seu próprio domínio e gerencie-as juntas em TrekMail.
Geramos os registros DNS que seu domínio precisa para recebimento e envio, incluindo SPF, DKIM e DMARC. Siga o guia de configuração ou publique por meio de uma conexão Cloudflare compatível e verifique o resultado em seu painel.
Plano Nano gratuito disponível. Não é necessário cartão para começar.
Traga seu domínioMantenha sua identidade comercial.
Siga a configuraçãoObtenha os registros e verifique-os.
Seu provedor fornece um registro DNS e um seletor, como selector1. Depois de adicionar o registro, use esta ferramenta para verificar se a chave pública pode ser encontrada.
O seletor esperado não possui chave, tem uma chave vazia ou tem um formato de chave que não pode ser lido.
Compare o seletor e o valor DNS com as instruções de configuração do seu serviço. Durante a rotação de chaves, mantenha as chaves antigas e novas até que o provedor diga que a alteração foi concluída.
Procure o seletor exato usado pelo serviço. Uma chave pode estar presente e bem formada enquanto suas mensagens reais ainda falham nas verificações de assinatura. Para isso, inspecione uma mensagem recebida após o envio do serviço.
Seu provedor remetente detém a chave privada. DNS publica a chave pública que os servidores receptores usam para verificar assinaturas.
Abrir os cabeçalhos originais de uma mensagem enviada. Em DKIM-Signature, s= é o seletor e d= é o domínio de assinatura. Insira esses dois valores aqui. Você também pode encontrá-los nas instruções DNS do seu provedor.
A pesquisa usa selector._domainkey.domain. Pode haver vários seletores ativos durante a rotação da chave. Um registro ausente em um seletor não diz nada sobre os outros.
Uma chave pública com formato válido não prova que o remetente a usa corretamente. Consulte Authentication-Results em uma mensagem recebida para confirmar DKIM e o alinhamento DMARC.
Entenda mais. Configure melhor.
Uma pesquisa DKIM precisa de duas coisas: o domínio de assinatura e o seletor que seu serviço de envio usa.
Verificar DKIMAbra os cabeçalhos originais de uma mensagem entregue pelo seu serviço de envio. Procure DKIM-Signature. O valor s= nomeia o seletor, enquanto d= nomeia o domínio de assinatura. No exemplo abaixo, insira example.com como domínio e selector1 como seletor.
Você também pode encontrar o seletor na tela de configuração do domínio do seu provedor. Google Workspace, Microsoft 365 e outros serviços podem usar seletores diferentes ou personalizados. Use o valor da sua conta em vez de adivinhar um nome comum.
DKIM-Signature: ... d=example.com; s=selector1; ...

Nome da consulta: selector1._domainkey.example.com
Trecho ilustrativo do cabeçalho; não é uma assinatura completa ou uma chave para publicação.
O verificador DKIM analisa selector._domainkey.domain. Dependendo do provedor, seu DNS pode conter a chave pública diretamente ou um CNAME que aponta para um registro gerenciado pelo provedor. O relatório inspeciona a chave disponível e destaca problemas comuns de formato ou uma chave revogada com um valor p= vazio.
DKIM significa DomainKeys Identified Mail. Sua chave privada fica com o remetente; a chave pública ajuda os destinatários a verificar a assinatura de uma mensagem. Uma chave que aparece em DNS não prova que o serviço assina as mensagens corretamente ou que DKIM está alinhado com o endereço De visível.
Após publicar o registro, envie uma mensagem de teste pelo serviço e consulte Authentication-Results na cópia recebida. Ao trocar as chaves, siga as orientações do provedor sobre o período de coexistência para que mensagens assinadas com a chave anterior continuem sendo verificadas.
Guias práticos do TrekMail, com instruções de configuração e explicações mais detalhadas sobre esta ferramenta.
Escolha uma caixa de entrada gratuita para começar ou um plano pago para envio por meio de TrekMail. Um plano cobre sua conta, sem taxas por assento.
$0/mês
Seu próprio domínio, suas primeiras caixas de correio, sem cartão de crédito.
O envio por meio de TrekMail está incluso nos planos pagos. Nano pode usar seu próprio serviço SMTP.
Teste um plano de e-mail pago elegível por 14 dias.
Para uma pequena empresa
$4/mês
Para uma equipe em crescimento
$10/mês
Para domínios de clientes
$29/mês
Preços em USD com cobrança mensal. Opções anuais disponíveis. O teste exige cartão e passa automaticamente para o plano pago escolhido na data informada na contratação. Cancele antes dessa data para evitar a cobrança.
Outros produtos TrekMail
Leia seu e-mail comercial no webmail TrekMail ou conecte seu aplicativo de e-mail favorito. Explore os outros produtos quando precisar de mais do seu espaço de trabalho.
Conhecer a hospedagem de e-mail
 Verificador de e-mailVerifique endereços de e-mail individuais antes de usá-los.Explorar verificador de e-mail
 Cloud DriveArmazene e compartilhe arquivos junto com seu e-mail.Explorar Cloud Drive
 E-mail para agentes de IADê aos seus fluxos de trabalho uma caixa de entrada com a qual eles possam trabalhar.Explorar e-mail do agente de IA
 White LabelOfereça uma experiência de e-mail de marca aos seus clientes.Explorar White Label
Boas perguntas. Respostas claras.
Encontre os detalhes necessários e retorne à ferramenta quando estiver pronto.
Verificar DKIMUse as instruções DNS do seu administrador ou a tag s= em uma mensagem enviada por esse serviço. Os padrões do provedor podem variar e os seletores podem mudar durante a rotação.
Um valor p= vazio revoga a chave nesse seletor. Não é uma chave pública utilizável para verificação de assinaturas.
Para RSA, a orientação atual do DKIM requer pelo menos 1.024 bits e recomenda 2.048 bits. Esta ferramenta sinaliza chaves RSA abaixo de 2.048 bits. Ed25519 usa um formato e tamanho de chave diferente.
Verifica apenas a chave DNS. A verificação da assinatura criptográfica também precisa dos cabeçalhos e do corpo da mensagem original.
Confirme o domínio de assinatura e o seletor com seu provedor, verifique se o registro foi adicionado à zona DNS correta e permita que as respostas armazenadas em cache expirem. A falta de uma chave em um seletor não significa que o domínio não tenha outras chaves DKIM.
Não. O seletor é o nome usado para encontrar uma chave em DNS. A chave pública é o valor publicado nesse nome de pesquisa ou no seu destino gerenciado pelo provedor.
Escolha uma verificação, informe seu domínio e veja o resultado. Ou gere uma nova senha no navegador. Todas as ferramentas são gratuitas e não exigem uma conta.
 Ferramenta gratuita
Veja onde seu domínio recebe e-mails e quais registros de envio são publicados.
Verificar domínio Ferramenta gratuita
Veja quais serviços seu domínio permite enviar e-mails e identifique erros comuns.
Verificar SPF Ferramenta gratuita
Descubra como seu domínio solicita aos destinatários que processem mensagens que falham na verificação.
Verificar DMARC
Ferramenta gratuitaEncontre os servidores de e-mail que recebem e-mails para seu domínio.
Consultar MX Ferramenta gratuita
Escolha um comprimento e caracteres e, em seguida, gere e copie uma nova senha.
Gerar senha
Crie sua conta TrekMail, adicione seu domínio e siga a configuração. Comece com o Nano grátis ou teste um plano de e-mail pago elegível por 14 dias.
Nano não precisa de cartão. Os testes pagos exigem um cartão.Acesse seu painel, caixas de correio e DNS.
Ao continuar, você concorda com os Termos e a Política de Privacidade do TrekMail.